Fünf Wochen Produktionsstillstand, rund 220 Millionen Euro Schaden für das Unternehmen und gesamtwirtschaftliche Verluste von 2,2 Milliarden Euro: Der Cyberangriff auf Jaguar Land Rover im September 2025 zeigt, wie eng IT-Sicherheit und Produktionskontinuität miteinander verzahnt sind. Auch der Wiederanlauf verdeutlichte die organisatorischen Folgen: Mehr als 30.000 Mitarbeiter mussten persönlich vor Ort erscheinen, um ihre Passwörter zurückzusetzen und ihre Identität zu bestätigen.
Verlässliche Identitäten und eindeutig zuordenbare Zugänge sind allerdings nicht nur im Krisenfall relevant. Sie gehören ebenso zum täglichen Produktionsbetrieb und müssen dort funktionieren, ohne Belegschaft und Prozesse auszubremsen. Doch gerade auf dem Shopfloor ist das anspruchsvoll: Mitarbeiter wechseln zwischen Schichten und Arbeitsplätzen, mehrere Personen nutzen dieselben Terminals, externe Techniker benötigen zeitlich begrenzte Berechtigungen. Gleichzeitig verteilen sich diese Zugriffe auf On-Premises-Systeme, Cloud-Dienste, Legacy-Anwendungen und spezialisierte Produktionslösungen. Vor diesem Hintergrund wird das Zugriffsmanagement in der Fertigung zu einer organisatorischen und technischen Herausforderung.
Zu dieser technischen und organisatorischen Komplexität kommt weiterer Handlungsdruck: Laut IBM X-Force war die Fertigungsindustrie 2025 zum fünften Mal in Folge der am häufigsten von Cyberangriffen betroffene Sektor. Zudem verschärfen regulatorische Anforderungen durch NIS2 die Lage: Seit der deutschen Umsetzung Ende 2025 zählen Zugriffskontrolle sowie Multi-Faktor- oder kontinuierliche Authentifizierung für betroffene Unternehmen ausdrücklich zu den Anforderungen an das Cyberrisikomanagement.
Die Sicherheit und Nachvollziehbarkeit dürfen jedoch nicht zulasten der Produktionsabläufe gehen. Dauert der Login an einer Maschine zu lange oder funktioniert er nicht zuverlässig, kostet das wertvolle Zeit. Im schlimmsten Fall führt es zum Produktionsstillstand.
Vier Maßnahmen für wirksames Zugriffsmanagement in der Fertigung
Doch wie lässt sich das Zugriffsmanagement in der Fertigung in der Praxis sicher und zugleich nutzerfreundlich umsetzen? Vier Maßnahmen sind dafür besonders relevant:
1. Robuste und schnelle Anmeldeverfahren statt Passwörter
Klassische Passwörter passen immer weniger zu den Anforderungen moderner Produktionsabläufe. Wiederholte Eingaben kosten Zeit, Kennwortwechsel sorgen besonders an gemeinsam genutzten Terminals für Probleme, vergessene oder gesperrte Anmeldedaten erhöhen den Supportaufwand. Hinzu kommt das Phishing-Risiko: Gelangt ein Angreifer an ein Passwort, kann er damit im Extremfall weitere Systeme kompromittieren.
Passwortlose Verfahren hingegen schaffen den Brückenschlag zwischen Sicherheit und Benutzerfreundlichkeit. Mitarbeiter authentifizieren sich je nach Rolle, System und Umgebung mit dem Anmeldeverfahren, das zu ihnen passt – etwa einem Sicherheitsschlüssel oder einer Smartcard – und bestätigen ihre Identität per PIN. Der Clou: Selbst wenn es einem Hacker gelingt, die PIN auszuspähen, nutzt sie ihm ohne das physische Authentifizierungsmittel wenig.
Auf dem Shopfloor zählt allerdings auch die Handhabung. Gerade bei häufigen Maschinenwechseln oder in rauen Produktionsumgebungen ist es wenig praktikabel, an jeder Station einen Hardware-Token einzustecken und einen vollständigen Login zu durchlaufen. Kontaktlose Verfahren können hier den Zugang vereinfachen.
Praxistipp: Bei FIDO-basierten, phishingresistenten Verfahren sollte die IT festlegen, welche Sicherheitsschlüssel und Token zulässig sind, wem sie zugeordnet sind und wie lange sie genutzt werden dürfen. Bei Bedarf bestätigt eine erneute Authentifizierung, dass der Nutzer das jeweilige Authentifizierungsmittel noch besitzt.
2. Sichere Anmeldung an gemeinsam genutzten Arbeitsplätzen
Gemeinsam genutzte Arbeitsstationen gehören zum Produktionsalltag. Mit jedem Schichtwechsel ändern sich die Nutzer an Maschinen und Terminals; hinzu kommen externe Dienstleister und befristet eingesetztes Personal. Ein gemeinschaftliches Benutzerkonto mag praktisch erscheinen, erschwert jedoch die eindeutige Zuordnung eines Zugriffs zu einer bestimmten Person und damit spätere Untersuchungen und Audits. Zudem steigt das Risiko, dass missbräuchliche oder unbefugte Zugriffe unentdeckt bleiben.
Besser eignet sich ein Anmeldekonzept, mit dem sich auch an gemeinsam genutzten Arbeitsplätzen jeder User persönlich identifizieren lässt und das trotzdem schnelle Wechsel ermöglicht. Dabei erfolgt die Anmeldung nicht über ein an das Gerät gebundenes Gemeinschaftskonto, sondern mit der persönlichen Identität des jeweiligen Mitarbeiters.
Praxistipp: Bei häufigen Arbeitsplatzwechseln können kontaktlose FIDO-basierte Verfahren Zeit sparen. Nach der ersten Authentifizierung mit Sicherheitsschlüssel und PIN kann der Mitarbeiter je nach eingesetztem Verfahren innerhalb eines definierten Zeitfensters an weitere Stationen wechseln, ohne den vollständigen Anmeldevorgang zu wiederholen. Die erneute Anmeldung kann beispielsweise durch das Auflegen eines Sicherheitsschlüssels erfolgen.
3. Nachvollziehbare Zugriffe
Bei Störungen, Sicherheitsvorfällen oder Audits zählt nicht nur, ob ein Nutzer grundsätzlich eine Berechtigung besaß. Die IT muss auch nachvollziehen können, wer wann auf welches System zugegriffen hat und welche Richtlinie diesen Zugang erlaubt hat.
Gemeinschaftskonten und fragmentierte Protokolle erschweren diese Zuordnung. Ein richtlinienbasiertes Zugriffsmanagement verknüpft dagegen Nutzer mit den jeweiligen Berechtigungen und Zugriffsereignissen. So lassen sich Vorfälle schneller untersuchen, Zugänge bei Audits und Compliance-Prüfungen leichter belegen und Auffälligkeiten schneller einordnen.
Perspektivisch betrifft diese Aufgabe auch nichtmenschliche Identitäten. Nutzen beispielsweise KI-Agenten automatisiert Systeme und Daten, müssen Unternehmen auch für sie festlegen, welche Berechtigungen gelten und wie sich Aktivitäten nachvollziehen lassen.
Praxistipp: Berücksichtigen Sie externe Nutzer von Anfang an in Ihrem Berechtigungskonzept. Legen Sie fest, auf welche Systeme Dienstleister, Lieferanten, temporäre Mitarbeiter oder KI-Agenten zugreifen dürfen und nach welcher Richtlinie sie Zugang erhalten.
4. Einheitliche Zugangsverfahren über unterschiedliche Systeme hinweg
Ein wirksames Zugriffsmanagement in der Fertigung muss deshalb auch mit heterogenen IT-Umgebungen umgehen können. Kaum ein Produktionsbetrieb arbeitet ausschließlich mit modernen Cloud-Anwendungen. Häufig treffen diese auf lokale Systeme, Legacy-Anwendungen, Remote-Zugänge und spezialisierte Produktionslösungen. Die Systemlandschaft selbst lässt sich meist nicht vereinheitlichen – wohl aber der Zugang dazu. Einheitliche Anmeldeverfahren reduzieren den Verwaltungsaufwand und erleichtern konsistente Sicherheitsregeln, ohne dass Unternehmen ihre bestehende Infrastruktur austauschen oder vollständig in die Cloud verlagern müssen. Single Sign-on, sichere Remote-Zugänge und eine zentrale Steuerung lassen sich dabei über unterschiedliche Umgebungen, Werke und Sicherheitszonen hinweg einsetzen. Je nach System und Schutzbedarf können dennoch unterschiedliche Sicherheitsanforderungen gelten.
Praxistipp: Unternehmen müssen nicht sämtliche Zugangsszenarien auf einmal umstellen. Sie können mit einem besonders relevanten Anwendungsfall starten und das Zugriffsmodell schrittweise erweitern. Je nach Infrastruktur und regulatorischen Anforderungen kommt eine vollständig lokale oder hybride Umsetzung infrage.
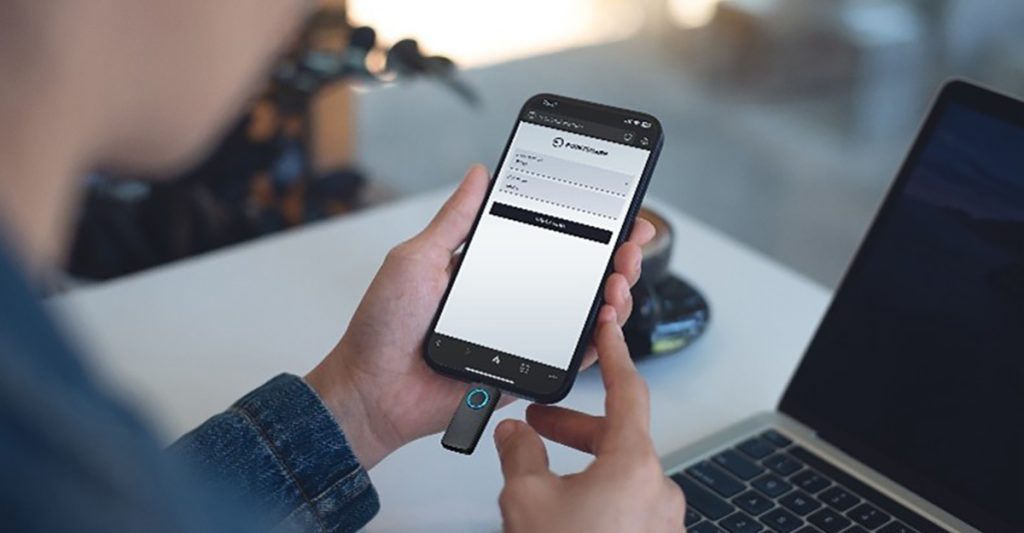
Wie sich ein solches Anmeldeverfahren in der Praxis ausgestalten kann, zeigt das folgende Beispiel von Pointsharp.